UCO arresterar 16-åring som påstådd ledare för KillSec, ansvarig för tusen cyberattacker
Utredare från it-brottsavdelningen vid civilgardets centrala operativa enhet (UCO) har identifierat en 16-årig rumänsk pojke, som bor i provinsen Alicante, som den påstådda administratören av ransomware-gruppen KillSec efter att ha analyserat en profilbild. Enligt forskarna ska dess medlemmar ha utfört mer än 1 000 cyberattacker runt om i världen, varav cirka 500 var framgångsrika, mot mer än 280 offer. Några av dem betalade enligt uppgift lösensummor på cirka 500 000 euro i kryptovalutor.
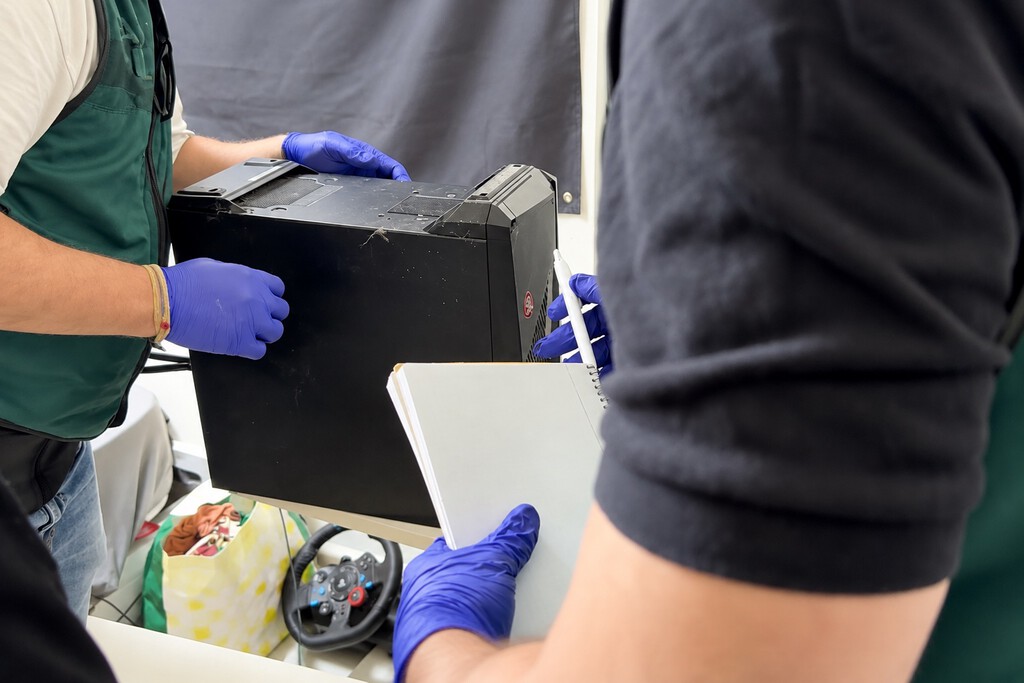
Under genomsökningarna i ett hus och på ett hotellkontor i provinsen ingrep agenterna i datorer, mobiltelefoner och kryptotillgångsplånböcker, och en kvinna undersöktes för sitt påstådda förhållande till fakta. Hur kom du till en 16-årig pojke?Operation Rotoma började 2025 som ett samarbete med FBI-kontoret i San Juan, Puerto Rico, som letade efter personer relaterade till KillSec som kunde bo i Spanien. Å andra sidan hade Mossos d’Esquadra inlett en utredning om en attack mot den katalanska offentliga enheten Infraestructures.cat i början av 2025: brottslingar fick tillgång till dess system, stal känslig information och försökte pressa den, med skador som uppskattades till nära en miljon euro.
Enheten hävdar att den inte betalade någon lösensumma. Det gemensamma teamet av de två kropparna gjorde det möjligt att lokalisera den misstänkte och koppla honom till attacken i Katalonien. Forskare tilldelar den fyra roller: administratör, utvecklare, förhandlare och affiliate.
Arresteringen är en del av den internationella KillSwitch-operationen, där Europol och Eurojust har samordnat myndigheterna i nio länder: Belgien, Finland, Tyskland, Grekland, Rumänien, Spanien, Schweiz, Storbritannien och USA. Den 30 september, dagen för den gemensamma åtgärden, genomfördes åtta husrannsakningar och tre gripanden i Spanien, Grekland, Storbritannien och Rumänien. Myndigheterna tog kontroll över koncernens intrångswebbplats, fem centrala servrar och flera domäner, som har gått vidare för att visa en polisvarning, och beslagtog minst 110 terabyte stulen data.
De andra två fångarna är två män i tjugoårsåldern, en i Storbritannien och en annan i Rumänien, och Puerto Rico har begärt utlämning av den arresterade mannen i Storbritannien. Den utvecklare som just har uppnått myndighetsåldern har identifierats, även om han inte har gripits. KillSec: en utpressningstrojan för uthyrning för $ 250 Även om den påstådda ledarens ålder verkligen är slående, är det företag som gruppen inrättade också.
Enligt cybersäkerhetsföretaget Group-IB, som samarbetade i utredningen, hyrde KillSec ut sin utpressningstrojan till tredje part: alla dotterbolag kunde få Windows-versionen med en inträdesbetalning på 250 dollar (cirka 221 euro till växelkursen den 1 oktober 2026) och gav gruppen 12 % av varje lösensumma, en provision som i januari 2025 redan hade stigit till 20 %. Naturligtvis kunde ingen affiliate generera sin egen version av skadlig programvara utan tillstånd från administratörerna. Bakom det "mycket allvarliga hotet mot den nationella säkerheten" fanns inga professionella hackare: bara två kanariska barn med en hemlagad bot Hans första meddelande på Telegram är från oktober 2023, när han letade efter intrångs- och malwareskapande profiler, och det var i juni 2024 när han lanserade affiliateprogrammet, med en kontrollpanel tillgänglig via Tor.
Produkterna de erbjöd växte lite i taget. I november 2024 kom en version för VMware ESXi-servrar, som kan stänga av virtuella maskiner och eliminera deras ögonblicksbilder. Dessutom sålde gruppen direkt de stulna uppgifterna, med priser från $ 5 000 till $ 500 000.
Group-IB räknade 274 organisationer exponerade på sin läckagewebbplats, främst från USA (35%) och Indien (17%), med finans- och hälsovårdssektorn som den mest straffade. Europa stod för 14 %. För att bryta sig in utnyttjade angriparna programvarusårbarheter och dåligt skyddade åtkomst, särskilt i molnlagringstjänster.
De kopierade den interna informationen till sina servrar och publicerade offret på en mörk webbplats, med hotet att om han inte betalade lösen skulle uppgifterna vara tillgängliga för gratis nedladdning. "Servrar kan bytas ut på några veckor; de personer som bygger plattformen och godkänner varje attack, nej", säger Group-IB: s VD Dmitry Volkov. Vilka konsekvenser kan det få för ett barn under 16 år? På grund av sin ålder regleras fallet av organisk lag 5/2000 om minderårigas straffrättsliga ansvar, som gäller för personer mellan 14 och 18 år.
För dem som var 16 eller 17 år när de begick handlingarna kan åtgärden pågå i högst sex år. Om domaren kvalificerar fakta som extremt allvarliga måste han införa en sluten internering på ett till sex år, följt av upp till fem års övervakad frigivning. I mars 2022 grep Londonpolisen sju ungdomar mellan 16 och 21 år kopplade till Lapsus$, gruppen som hade riktat in sig på Microsoft, Nvidia och Samsung.
Vid den tidpunkten släpptes de utan åtal, men fallet slutade inte där: i december 2023 beslutade en domstol i London att Arion Kurtaj, 18, skulle läggas in på sjukhus på obestämd tid, och en annan 17-årig medlem fick en 17-månaders ungdomsrehabiliteringsåtgärd. Attacker med "utpressningsprogram" pressar mycket mindre pengar. Anledningen: Offren vill inte längre betala Försiktighetsåtgärder för företag som lagrar data i molnet Bitdefender, ett annat av de företag som deltog i operationen, har gett några rekommendationer.
Först, patch-programvara som utsätts för internet först, eftersom det är vad angripare skannar. Den andra är att kontrollera vem som har tillgång till molnlagringstjänster. Framför allt utrymmen som inte längre hanteras av någon: de som är kvar efter att ha slutfört ett projekt, de som ärvts från ett köp från ett annat företag eller de tester som lämnades öppna.
Och om attacken redan har inträffat rekommenderar National Cybersecurity Institute (INCIBE) att inte betala lösen och kontakta 017, dess gratis hjälplinje för cybersäkerhet, som också finns tillgänglig av WhatsApp på 900 116 117. För krypterade filer finns No More Ransom-portalen, som lanserades 2016 av Europol och den nederländska polisen, med ett verktyg som heter Crypto Sheriff som identifierar typen av ransomware från två krypterade filer och lösenanteckningen, och letar efter om det finns en gratis dekrypterare. Civilgardet fortsätter att analysera de enheter och data som ingripit, samt spåra gruppens kryptovalutor.
Utredarna utesluter inte nya åtgärder. Bilder | Guardia Civil med utgåva Nyheten La UCO arresterar en 16-årig tonåring som den påstådda ledaren för KillSec, ansvarig för tusen cyberattacker publicerades ursprungligen på Genbeta av Redacción de Genbeta .
Originalkälla
Publicerad av Genbeta
19 oktober 2026, 12:16
Denna artikel har översatts automatiskt från spanska. Klicka på länken ovan för att läsa originaltexten.
Visa originaltext (spanska)
Rubrik
La UCO arresta a un adolescente de 16 años como presunto líder de KillSec, responsable de mil ciberataques
Beskrivning
Los investigadores del Departamento de Cibercrimen de la Unidad Central Operativa (UCO) de la Guardia Civil han identificado a un chico rumano de 16 años, que vive en la provincia de Alicante, como presunto administrador del grupo de ransomware KillSec tras analizar una imagen de perfil. Según los investigadores, sus miembros habrían llevado a cabo más de 1.000 ataques cibernéticos en todo el mundo, de los cuales unos 500 habrían tenido éxito, contra más de 280 víctimas. Algunas de ellas habrían pagado rescates de alrededor de 500.000 euros en criptomonedas. Durante los registros en una vivienda y en la oficina de un hotel de la provincia, los agentes intervinieron ordenadores, teléfonos móviles y carteras de criptoactivos, y una mujer quedó como investigada por su presunta relación con los hechos. ¿Cómo se llegó hasta un chaval de 16 años?La Operación Rotoma se inició en 2025 a partir de la colaboración con la oficina del FBI en San Juan de Puerto Rico, que buscaba a personas relacionadas con KillSec que pudieran residir en España. Por otro lado, los Mossos d’Esquadra habían abierto una investigación por un ataque contra la entidad pública catalana Infraestructures.cat a principios de 2025: los delincuentes accedieron a sus sistemas, sustrajeron información sensible e intentaron extorsionarla, con daños estimados en cerca de un millón de euros. La entidad asegura que no pagó ningún rescate. El equipo conjunto de los dos cuerpos permitió localizar al sospechoso y relacionarlo con el ataque en Cataluña. Los investigadores le atribuyen cuatro papeles: administrador, desarrollador, negociador y afiliado. La detención forma parte de la operación internacional KillSwitch, en la que Europol y Eurojust han coordinado a las autoridades de nueve países: Bélgica, Finlandia, Alemania, Grecia, Rumanía, España, Suiza, Reino Unido y Estados Unidos. El 30 de septiembre, día de la acción conjunta, hubo ocho registros y tres detenciones en España, Grecia, Reino Unido y Rumanía. Las autoridades tomaron el control de la web de filtraciones del grupo, de cinco servidores centrales y de varios dominios, los cuales han pasado a mostrar un aviso policial, y se hicieron con al menos 110 terabytes de datos robados. Los otros dos detenidos son dos hombres de veintitantos años, uno en Reino Unido y otro en Rumanía, y Puerto Rico ha pedido la extradición del arrestado en Reino Unido. El desarrollador que acaba de cumplir la mayoría de edad ha sido identificado, aunque no ha sido detenido. KillSec: un ransomware de alquiler por 250 dólares Aunque la edad del presunto líder es realmente llamativa, el negocio que montó el grupo también lo es. Según la empresa de ciberseguridad Group-IB, que colaboró en la investigación, KillSec alquilaba su ransomware a terceros: cualquier afiliado podía hacerse con la versión para Windows con un pago de entrada de 250 dólares (unos 221 euros al cambio del 1 de octubre de 2026) y cediendo al grupo el 12 % de cada rescate, una comisión que en enero de 2025 ya había subido al 20 %. Eso sí, ningún afiliado podía generar su propia versión del malware sin el permiso de los administradores. En Xataka Detrás de la "amenaza muy grave para la Seguridad Nacional" no había hackers profesionales: sólo dos chavales canarios con un bot casero Su primer mensaje en Telegram es de octubre de 2023, cuando buscaba perfiles de intrusión y de creación de malware, y fue en junio de 2024 cuando lanzó el programa de afiliados, con un panel de control accesible a través de Tor. Los productos que ofrecía fueron creciendo poco a poco. En noviembre de 2024 llegó una versión para servidores VMware ESXi capaz de apagar las máquinas virtuales y eliminar sus instantáneas. Además, el grupo vendía directamente los datos robados, con precios de entre 5.000 y 500.000 dólares. Group-IB contó 274 organizaciones expuestas en su web de filtraciones, sobre todo de Estados Unidos (un 35 %) e India (un 17 %), con el sector financiero y el sanitario como los más castigados. Europa significaba un 14 %. Para entrar, los atacantes aprovechaban vulnerabilidades de software y accesos mal protegidos, especialmente en servicios de almacenamiento en la nube. Copiaban la información interna a sus servidores y publicaban a la víctima en una web de la dark web, con la amenaza de que, si no pagaba el rescate, los datos quedarían disponibles para su descarga gratuita. “Los servidores se pueden reemplazar en semanas; las personas que construyen la plataforma y aprueban cada ataque, no”, señaló el consejero delegado de Group-IB, Dmitry Volkov. ¿Qué consecuencias puede tener para un menor de 16 años? Por su edad, el caso se rige por la Ley Orgánica 5/2000 de responsabilidad penal del menor, que se aplica a personas de entre 14 y 18 años. Para quien tenía 16 o 17 años cuando cometió los hechos, la medida puede durar como máximo seis años. Si el juez califica los hechos de extrema gravedad, debe imponer un internamiento en régimen cerrado de uno a seis años, seguido de hasta cinco años de libertad vigilada. En marzo de 2022, la policía de Londres detuvo a siete jóvenes de entre 16 y 21 años relacionados con Lapsus$, el grupo que había atacado a Microsoft, Nvidia y Samsung. Aquella vez quedaron en libertad sin cargos, pero el caso no terminó ahí: en diciembre de 2023, un tribunal de Londres ordenó internar indefinidamente en un hospital a Arion Kurtaj, de 18 años, y a otro miembro de 17 años le impuso una medida de rehabilitación juvenil de 17 meses. En Xataka Los ataques con "ransomware" están extorsionando mucho menos dinero. La razón: las víctimas ya no quieren pagar Precauciones para las empresas que guardan datos en la nube Bitdefender, otra de las empresas que participó en la operación, ha dado algunas recomendaciones. La primera, parchear antes que nada el software expuesto a internet, porque es lo que escanean los atacantes. La segunda, revisar quién tiene acceso a los servicios de almacenamiento en la nube. Sobre todo, los espacios que ya no gestiona nadie: los que quedaron tras terminar un proyecto, los heredados de una compra de otra empresa o las pruebas que se dejaron abiertas. Y si el ataque ya se ha producido, el Instituto Nacional de Ciberseguridad (INCIBE) aconseja no pagar el rescate y contactar con el 017, su línea gratuita de ayuda en ciberseguridad, también disponible por WhatsApp en el 900 116 117. Para los archivos cifrados existe el portal No More Ransom, puesto en marcha en 2016 por Europol y la policía neerlandesa, con una herramienta llamada Crypto Sheriff que identifica el tipo de ransomware a partir de dos archivos cifrados y la nota de rescate, y busca si hay un descifrador gratuito. La Guardia Civil continúa analizando los dispositivos y los datos intervenidos, así como rastreando las criptomonedas del grupo. Los investigadores no descartan nuevas actuaciones. Imágenes | Guardia Civil con edición - La noticia La UCO arresta a un adolescente de 16 años como presunto líder de KillSec, responsable de mil ciberataques fue publicada originalmente en Genbeta por Redacción de Genbeta .